Una empresa puede tener alertas de correo, respaldos y controles de acceso, y aun así no saber qué atender primero. La respuesta suele estar menos en contar herramientas y más en entender qué pasaría si una actividad clave se detuviera. Esa perspectiva ayuda a tomar decisiones informadas sobre los riesgos de ciberseguridad.
Empieza por las actividades críticas
Identifica los procesos que no pueden pausarse sin afectar ventas, atención a clientes o entregas. Para una operación con sucursales, por ejemplo, podrían ser los sistemas de punto de venta y la conexión con el inventario; para una firma de servicios, el acceso a expedientes y correo. El contexto del negocio importa tanto como el sistema involucrado.
Traza datos y dependencias
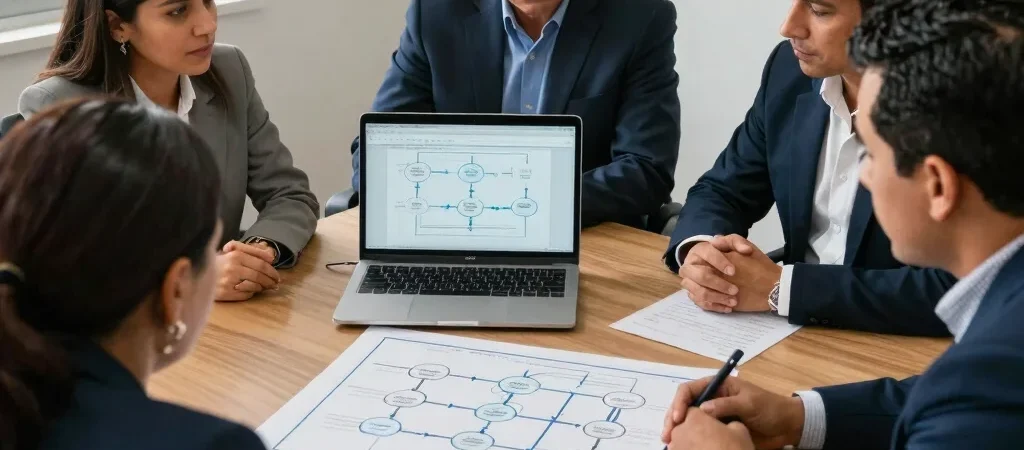
Después, revisa qué información usa cada proceso, quién puede consultarla y qué proveedores o plataformas participan. Un archivo compartido en la nube puede depender de cuentas de personal, permisos administrativos y servicios externos. Dibujar esas relaciones, aunque sea de manera sencilla, ayuda a detectar dependencias que suelen pasar inadvertidas.
Convierte hallazgos en prioridades
Ordena los riesgos según el impacto posible en la operación y la facilidad con que podrían materializarse; evita tratar cada hallazgo como si tuviera la misma urgencia. Luego asigna responsables y una siguiente acción concreta, como revisar permisos o confirmar que un respaldo puede recuperarse. La prioridad no es tener más controles: es saber por qué se implementa cada uno.